 उज्जैन टाइम्स ब्यूरो
उज्जैन टाइम्स | विशेष विश्लेषण | विश्व एवं प्रौद्योगिकी
अमेरिका, ब्रिटेन और दुनिया के कई बड़े ब्रांड निशाने पर; BBC, CNN, Zoom और HSBC जैसी संस्थाओं की वेबसाइटों तक पहुंचा दुर्भावनापूर्ण कोड। भारत में UPI, डिजिटल बैंकिंग और ऑनलाइन कारोबार के तेजी से विस्तार के बीच तीसरे पक्ष के सॉफ्टवेयर की सुरक्षा पर गंभीर सवाल।
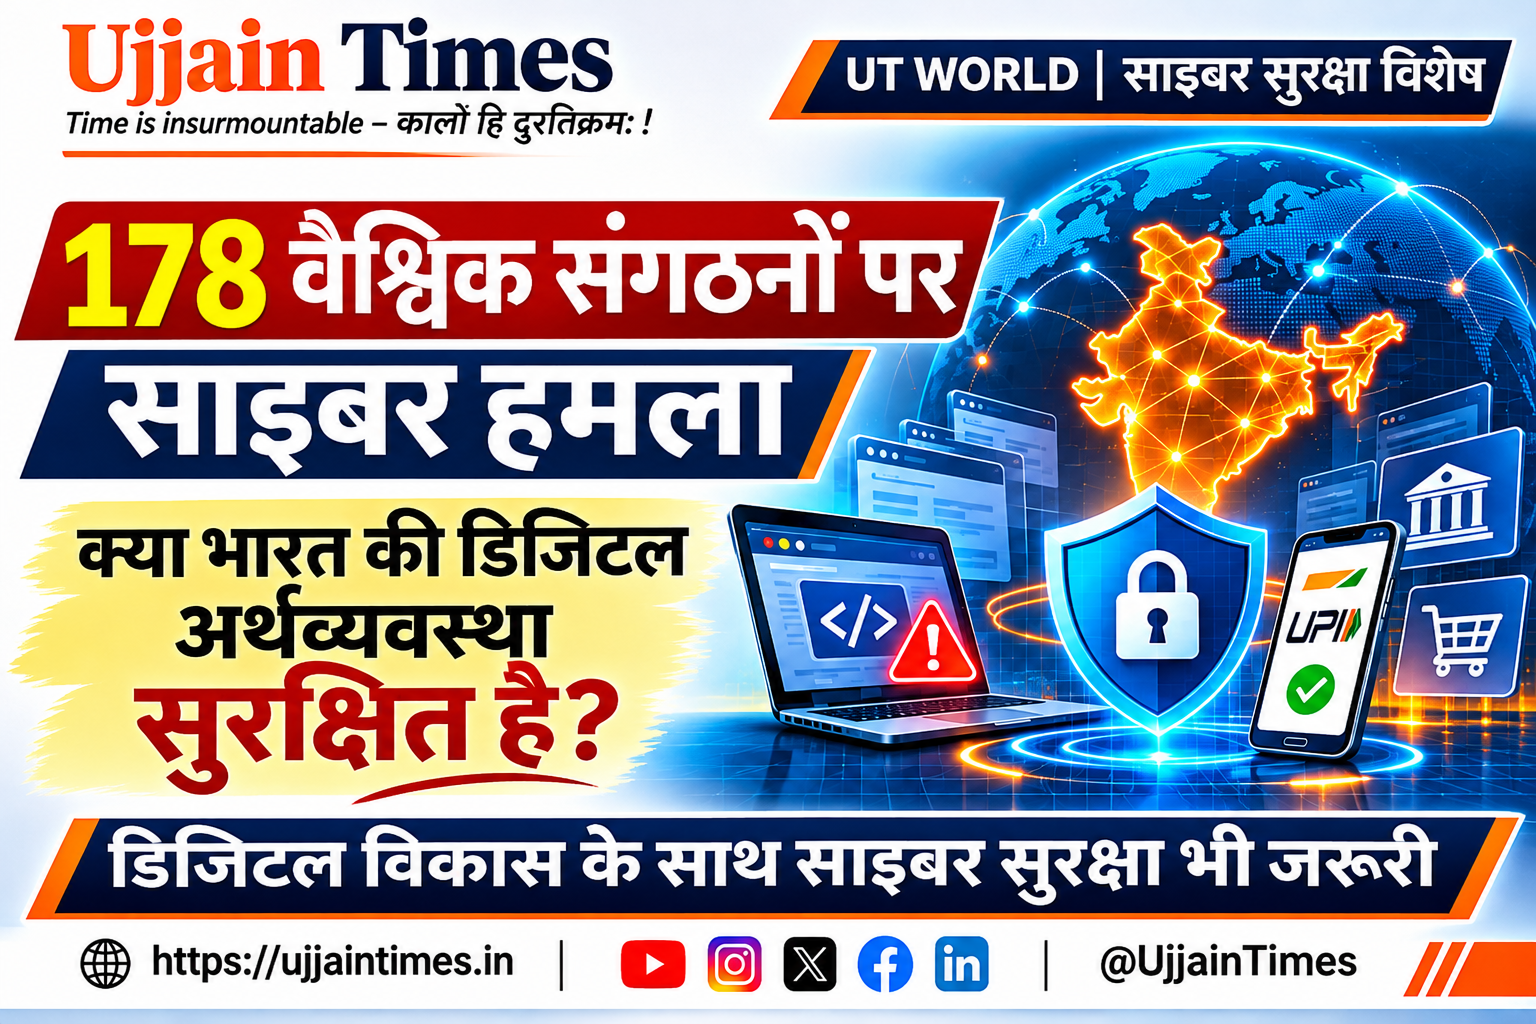
दुनिया की 178 प्रमुख संस्थाओं से जुड़ी वेबसाइटों पर हुए एक बड़े साइबर हमले ने वैश्विक डिजिटल सुरक्षा को लेकर नई चिंता पैदा कर दी है। इस हमले में BBC, CNN, Zoom, Fox News, HSBC, Salesforce, Equifax, IKEA, Ledger और Air France-KLM जैसे चर्चित नाम शामिल हैं। 17 नवंबर 2026 को सामने आई रिपोर्ट के अनुसार, साइबर अपराधियों ने Optimizely नामक वेब प्लेटफॉर्म की सुरक्षा खामी का फायदा उठाकर दुर्भावनापूर्ण JavaScript कोड कई वेबसाइटों तक पहुंचाया। साइबर सुरक्षा फर्म Report URI के शोधकर्ताओं ने 1,611 JavaScript फाइलों की जांच की, जिनमें 188 संक्रमित स्क्रिप्ट मिलीं। ये स्क्रिप्ट 178 संगठनों से संबंधित थीं। इस दुर्भावनापूर्ण कोड का उद्देश्य वेबसाइट पर आने वाले उपयोगकर्ताओं की भुगतान संबंधी जानकारी, ब्राउजर डेटा और क्रिप्टोकरेंसी लेनदेन को निशाना बनाना था। कुछ स्क्रिप्ट के माध्यम से कमजोर सुरक्षा वाले Apple उपकरणों को भी निशाना बनाने की क्षमता सामने आई।
इस घटना की सबसे चिंताजनक बात यह थी कि साइबर अपराधियों ने प्रत्येक कंपनी के कंप्यूटर नेटवर्क को अलग-अलग हैक नहीं किया। उन्होंने एक ऐसे बाहरी सॉफ्टवेयर प्लेटफॉर्म को निशाना बनाया, जिसका उपयोग अनेक कंपनियां अपनी वेबसाइटों के संचालन और प्रबंधन में करती थीं। इसे तकनीकी भाषा में सॉफ्टवेयर सप्लाई चेन अटैक (Software Supply Chain Attack) कहा जाता है।
भारत दुनिया की सबसे तेजी से डिजिटल होती अर्थव्यवस्थाओं में शामिल है। आज बैंकिंग, भुगतान, खरीदारी, सरकारी सेवाएं, परिवहन, शिक्षा और व्यापार का बड़ा हिस्सा डिजिटल प्लेटफॉर्म पर निर्भर है। UPI के माध्यम से होने वाले भुगतान से लेकर ऑनलाइन बैंकिंग, ई-कॉमर्स, मोबाइल एप्लिकेशन और क्लाउड सेवाओं तक, भारत का आर्थिक ढांचा तेजी से तकनीक आधारित बन रहा है। यह परिवर्तन देश के लिए बड़ी उपलब्धि है, लेकिन इसके साथ साइबर सुरक्षा की जिम्मेदारी भी बढ़ती है। कल्पना कीजिए कि किसी भारतीय बैंक की वेबसाइट, भुगतान सेवा, ई-कॉमर्स प्लेटफॉर्म या सरकारी पोर्टल में इस्तेमाल होने वाला कोई बाहरी सॉफ्टवेयर ही साइबर अपराधियों के नियंत्रण में चला जाए। ऐसी स्थिति में समस्या केवल उस सॉफ्टवेयर कंपनी तक सीमित नहीं रहेगी। उससे जुड़े संस्थानों और उनके उपयोगकर्ताओं पर भी जोखिम पैदा हो सकता है। यही इस वैश्विक घटना का सबसे महत्वपूर्ण सबक है।
भारत को यह समझना होगा कि डिजिटल अर्थव्यवस्था की सुरक्षा केवल बैंक के सर्वर या किसी कंपनी के कंप्यूटर नेटवर्क की सुरक्षा तक सीमित नहीं है। उस पूरी तकनीकी श्रृंखला की सुरक्षा जरूरी है, जिसके सहारे डिजिटल सेवाएं संचालित होती हैं।
भारत सरकार द्वारा संसद में दी गई जानकारी और मार्च 2026 में PIB के माध्यम से प्रकाशित आंकड़ों के अनुसार, CERT-In द्वारा दर्ज और ट्रैक की गई साइबर सुरक्षा घटनाओं में पिछले कुछ वर्षों में उल्लेखनीय वृद्धि हुई है।
| वर्ष | दर्ज साइबर सुरक्षा घटनाएं |
|---|---|
| 2021 | 14,02,809 |
| 2022 | 13,91,457 |
| 2023 | 15,92,917 |
| 2024 | 20,41,360 |
| 2025 | 29,44,248 |
2025 में यह संख्या 29.44 लाख से अधिक रही। यह स्पष्ट करना जरूरी है कि इन आंकड़ों में विभिन्न प्रकार की साइबर सुरक्षा घटनाएं शामिल हैं। इन्हें सीधे सफल बैंकिंग हमलों, वित्तीय नुकसान या डेटा चोरी की घटनाओं की संख्या नहीं माना जा सकता। फिर भी, आंकड़े यह संकेत देते हैं कि भारत में डिजिटल सुरक्षा को लेकर निरंतर सतर्कता और मजबूत व्यवस्था की आवश्यकता है।
1. बैंकिंग और वित्तीय संस्थान
बैंक, गैर-बैंकिंग वित्तीय कंपनियां और फिनटेक संस्थान कई बाहरी तकनीकी सेवाओं पर निर्भर हैं। किसी साझा सेवा प्रदाता की सुरक्षा में सेंध से ग्राहक जानकारी और डिजिटल सेवाओं पर जोखिम पैदा हो सकता है।
2. UPI और डिजिटल भुगतान
भारत का डिजिटल भुगतान तंत्र देश की आर्थिक गतिविधियों का महत्वपूर्ण हिस्सा बन चुका है। भुगतान से जुड़ी तकनीकी सेवाओं, प्रमाणीकरण और बाहरी सॉफ्टवेयर की सुरक्षा अत्यंत आवश्यक है।
3. ई-कॉमर्स और ऑनलाइन कारोबार
ऑनलाइन खरीदारी करने वाले उपभोक्ता भुगतान, व्यक्तिगत जानकारी और लॉगिन विवरण वेबसाइटों पर साझा करते हैं। यदि किसी वेबसाइट में दुर्भावनापूर्ण स्क्रिप्ट पहुंच जाए, तो संवेदनशील जानकारी जोखिम में पड़ सकती है।
4. सरकारी डिजिटल सेवाएं
नागरिक सेवाओं, सरकारी पोर्टलों और डिजिटल पहचान से जुड़े प्लेटफॉर्म पर करोड़ों लोगों का भरोसा है। इन सेवाओं से जुड़े बाहरी तकनीकी प्रदाताओं की नियमित सुरक्षा जांच आवश्यक है।
5. ऊर्जा, परिवहन और दूरसंचार
बिजली, पेट्रोलियम, रेलवे, विमानन और दूरसंचार जैसे महत्वपूर्ण क्षेत्रों में डिजिटल तकनीक की भूमिका बढ़ रही है। इनकी सुरक्षा में किसी बड़ी चूक का प्रभाव व्यापक हो सकता है।
साइबर सुरक्षा को केवल तकनीकी विभाग की जिम्मेदारी मानना पर्याप्त नहीं होगा। इसके लिए सरकार, नियामक संस्थाओं, बैंकों और निजी कंपनियों को मिलकर काम करना होगा। कुछ महत्वपूर्ण प्राथमिकताएं इस प्रकार हो सकती हैं:
बाहरी सॉफ्टवेयर की नियमित जांच: संवेदनशील जानकारी संभालने वाली संस्थाओं द्वारा अपने तकनीकी सेवा प्रदाताओं का नियमित साइबर सुरक्षा ऑडिट कराया जाना चाहिए।
सप्लाई चेन की निगरानी: वेबसाइटों और डिजिटल प्लेटफॉर्म पर चलने वाली बाहरी स्क्रिप्ट, API और सॉफ्टवेयर लाइब्रेरी की लगातार निगरानी होनी चाहिए।
तकनीकी विक्रेताओं की जवाबदेही: किसी सुरक्षा खामी या साइबर घटना की स्थिति में सेवा प्रदाताओं की जिम्मेदारी और सूचना देने की समयसीमा स्पष्ट होनी चाहिए।
सुरक्षा परीक्षण: बैंकों, भुगतान प्रणालियों और महत्वपूर्ण डिजिटल सेवाओं का नियमित सुरक्षा परीक्षण तथा साइबर हमलों से निपटने के अभ्यास होने चाहिए।
त्वरित सूचना और समन्वय: साइबर हमले की जानकारी प्रभावित संस्थाओं, नियामकों और संबंधित सरकारी एजेंसियों तक शीघ्र पहुंचनी चाहिए।
स्वदेशी साइबर सुरक्षा क्षमता: भारत को अपने साइबर सुरक्षा विशेषज्ञों, अनुसंधान, तकनीकी समाधानों और घरेलू सुरक्षा क्षमताओं को और मजबूत करना चाहिए।
आपातकालीन व्यवस्था: बैंकिंग, भुगतान और आवश्यक सेवाओं के लिए वैकल्पिक संचालन तथा सेवा बहाली की प्रभावी योजनाएं तैयार रहनी चाहिए।
साइबर सुरक्षा केवल सरकार या बड़ी कंपनियों की जिम्मेदारी नहीं है। डिजिटल सेवाओं का उपयोग करने वाले प्रत्येक नागरिक की भी इसमें भूमिका है। नागरिकों को अपने मोबाइल और कंप्यूटर का सॉफ्टवेयर अपडेट रखना चाहिए, जहां उपलब्ध हो वहां बहु-स्तरीय प्रमाणीकरण का उपयोग करना चाहिए, संदिग्ध लिंक से बचना चाहिए और बैंक खातों में होने वाले लेनदेन पर नियमित नजर रखनी चाहिए। भारत में साइबर वित्तीय धोखाधड़ी का संदेह होने पर नागरिक तत्काल अपने बैंक को सूचित करें और राष्ट्रीय साइबर अपराध हेल्पलाइन 1930 या आधिकारिक वेबसाइट cybercrime.gov.in के माध्यम से शिकायत दर्ज कराएं।
भारत की डिजिटल अर्थव्यवस्था की सबसे बड़ी ताकत नागरिकों का डिजिटल सेवाओं पर बढ़ता भरोसा है। इसी भरोसे के आधार पर डिजिटल भुगतान, ऑनलाइन व्यापार और सरकारी सेवाओं का विस्तार हुआ है। लेकिन वैश्विक साइबर हमले यह बता रहे हैं कि किसी संस्था की अपनी सुरक्षा व्यवस्था मजबूत होने के बावजूद उसके बाहरी तकनीकी सहयोगी के माध्यम से जोखिम पैदा हो सकता है।
Optimizely की घटना से यही सीख मिलती है कि किसी डिजिटल प्लेटफॉर्म की सुरक्षा का मूल्यांकन केवल उसके अपने सर्वर और आंतरिक नेटवर्क से नहीं किया जा सकता। उससे जुड़े प्रत्येक तकनीकी सेवा प्रदाता की सुरक्षा भी उतनी ही महत्वपूर्ण है। भारत को अपनी डिजिटल प्रगति के साथ साइबर सुरक्षा को भी समान प्राथमिकता देनी होगी। विशेष रूप से बैंकिंग, भुगतान, ऊर्जा, परिवहन और सरकारी डिजिटल सेवाओं में उपयोग होने वाले बाहरी सॉफ्टवेयर और तकनीकी प्रणालियों की सुरक्षा को राष्ट्रीय आर्थिक सुरक्षा का हिस्सा मानना होगा। क्योंकि आने वाले समय में साइबर हमले का निशाना केवल किसी कंपनी का कंप्यूटर नेटवर्क नहीं, बल्कि उस कंपनी पर भरोसा करने वाले करोड़ों डिजिटल उपभोक्ता भी हो सकते हैं।
भारत के लिए संदेश स्पष्ट है—डिजिटल अर्थव्यवस्था का विस्तार तभी टिकाऊ होगा, जब उसके साथ डिजिटल सुरक्षा और तकनीकी जवाबदेही भी मजबूत होगी।
Report URI – Optimizely साइबर सुरक्षा घटना की तकनीकी जांच।
Reuters – 17 नवंबर 2026 की वैश्विक साइबर हमले पर रिपोर्ट।
भारत सरकार, गृह मंत्रालय एवं PIB – साइबर सुरक्षा घटनाओं के आधिकारिक आंकड़े।
CERT-In – सुरक्षित एप्लिकेशन विकास एवं संचालन संबंधी दिशानिर्देश।
भारतीय रिजर्व बैंक – वित्तीय क्षेत्र में साइबर सुरक्षा एवं डिजिटल भुगतान संबंधी रिपोर्ट।
संपादकीय स्पष्टता: 178 संगठनों का आंकड़ा Report URI की जांच में पहचाने गए संगठनों से संबंधित है। इसका अर्थ यह नहीं है कि सभी 178 कंपनियों के आंतरिक नेटवर्क हैक हुए या उनके सभी ग्राहकों का डेटा चोरी हुआ। प्रभावित वेबसाइटों के सभी उपयोगकर्ताओं के संक्रमित होने की भी पुष्टि नहीं हुई है।
Ujjain Times